في عالم الشبكات والأمان، هناك قصة شهيرة قصة عن كازينو تم اختراقه، وقصة ذلك الاختراق تستحق ضحكة غير مريحة. اكتشف بعد بعض البحث أن نقطة الوصول للمجرمين كانت جهاز إنترنت الأشياء. بالتحديد، كان السخان في حوض السمك الذي تم تثبيته للتو هو نقطة الضعف في أمان شبكةهم التي سمحت للمخترقين بالوصول إلى شبكة الكازينو وتخريب معلومات الكازينو – معلومات مثل اللاعبين الكبار، العملاء، والبيانات التشغيلية الأخرى، جميعها نسخت عبر سخان حوض السمك.
الدرس الساخر من القصة هنا هو “عندما يرسل حوض السمك الخاص بك جيجابايت من البيانات إلى دول أخرى، فهذا مشكلة.” الدرس الفعلي هو أنه يجب أن تكون قادرًا على إشارة أي جهاز لا يتبع نشاطه “الطبيعي”.
في الماضي، كان يُحلّ هذا المشكلة عادةً من قبل شخص في المنظمة يضع سياسة تفيد أن جميع الأجهزة التي ستتصل بالشبكة ستحتاج إلى اجتياز عملية فحص صارمة. إذا كنت قد شاركت في ذلك، فأنت أيضًا تعلم أن هذا يعمل حتى يمر شخص لديه الحروف الصحيحة بعد اسمه على تلك السياسة لـ "أجهزته" ثم تنهار بسرعة.
الحل للحالات مثل هذه، ولن يختفي، هو بناء وتخطيط لهذه الأجهزة IoT من جانب الشبكة. أعلن الحكومة الفيدرالية الأمريكية مؤخرًا برنامجًا جديدًا program to help secure IoT devices، لكنه سيستغرق وقتًا لتحديث الجميع، والتصديق طوعي، لذا سيستلزم من الشركات تصميم شبكات بناءً على الحصول على أجهزة آمنة معتمدة. عدم السماح بهذه الأجهزة على الشبكة، كما يعرف معظم مهندسي الشبكات، ليس خيارًا أيضًا.
بينما قد يبدو المهمة شاقة، لدى RUCKUS Networks بعض الطرق لمساعدة معماريي الشبكات ومديريها على التعامل مع هذه الأجهزة التي لم تُصمم حقاً للاستخدام في بيئة مؤسسية.
أجهزة Wi-Fi IoT
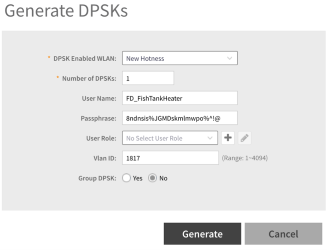 أجهزة Wi‑Fi IoT هي أبسط وأبسط أجهزة IoT للتعامل معها عند استخدام شبكة RUCKUS. كل منصة وحدة تحكم RUCKUS لديها حل مدمج يُدعى مفتاح مشترك ديناميكي, أو DPSK – ابتكار RUCKUS منذ أكثر من عقد وما زال قويًا. يتيح DPSK إدارة الأجهزة مثل ما ترى مع حلول Dot1X ولكن باستخدام WPA2-Personal. يُعين لكل جهاز عبارة مرور خاصة به لSSID واحد، ويستخدم تلك العبارة للانضمام إلى الشبكة. كجزء من هذا التكوين، يمكن تعيين كل جهاز إلى VLAN محدد.
دعونا نكون صادقين، لا أحد يريد أبدًا سخّان حوض سمك على VLAN يملك وصولًا إلى قواعد بيانات الشركات. يبدو ذلك سيئًا عند كتابته. أيضًا، أعتذر إذا كان عبارة المرور 8ndnsis%JGMDskmlmwpo%^!@ لك، قد ترغب في تغييرها الآن. بمجرد وضع جهاز IoT على VLAN محدد، إما بمفرده أو كجزء من VLAN IoT أكبر، يمكن الآن استخدام تكوينات الشبكة لعزل ذلك VLAN باستخدام تكوينات نفق مختلفة وكذلك استخدام جدران الحماية لإدارة ما يُسمح لتلك الأجهزة بالتحدث إليه، بالإضافة إلى مراقبة حركة مرور الشبكة لتلك الأجهزة للتأكد من أنها لا تتحدث إلى دول عشوائية لا علاقة لها بالتواصل معها.
قد لا نتمكن من تعديل كيفية برمجة الجهاز لكن يمكننا استخدام المنهجيات الحالية لاحتواء ومراقبة الجهاز.
الشيء الآخر حول DPSK هو، إذا كان شخص ما غير شرعي يتجول حول حوض السمك يقرر سرقة السخان للحصول على وصول إلى شبكتك، يمكنك ببساطة حذف DPSK من جهاز التحكم في الشبكة وتفقد الجهاز جميع الوصول إلى الشبكة وتصبح عبارة المرور غير مفيدة الآن.
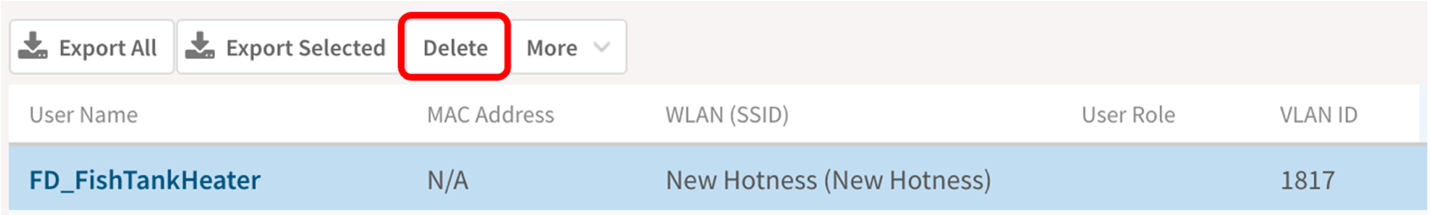
إذا كنت تستخدم Cloudpath، يمكنك ببساطة إلغاء صلاحية DPSK باستخدام الوظيفة الإدارية المدمجة.
يعمل DPSK على أي جهاز يمكنه دعم WPA2-Personal مما يجعله مدعومًا عالميًا في Wi‑Fi. أخيرًا، استغرق إضافة هوائيات 5 GHz إلى أجهزة IoT ما يقرب من عقدة حتى الآن، لذا لا توجد دعم لـ WPA3 على خريطة طريقهم بعد.
“أخرى” أجهزة إنترنت الأشياء
يُعد DPSK رائعًا لأن جميع أجهزة Wi‑Fi تقريبًا تدعمه، لكن الأجهزة غير اللاسلكية مثل ZigBee، BLE، وغيرها من أجهزة 802.15.4 لا تدعمه؛ هذا هو مصدر خوف أجهزة IoT. على عكس أجهزة Wi‑Fi التي، بمجرد أن تكون على الشبكة مثل جميع أجهزتنا الأخرى، يمكن تتبعها وإدارتها، تعمل معظم أجهزة IoT خارج معيار 802.11 لذا لا يمكن إدارتها وتتبعها بنفس الطريقة. هنا يأتي دور RUCKUS IoT Suite، وبشكل أكثر تحديدًا وحدة تحكم RUCKUS IoT (RIoT).
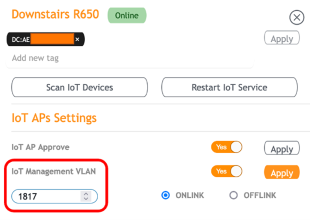 RUCKUS Wi‑Fi 5, 6, & 6E APs جاهزة جميعها للتعامل مع احتياجات شبكة IoT الخاصة بك. ستحتاج APs Wi‑Fi 5 إلى راديو USB موصول بمنفذ USB في AP بينما الـ Wi-Fi 6 & 6E APs (باستثناء R350) جميعها تحتوي على هوائيات IoT مدمجة. تعني هذه القدرة المدمجة أن العديد من الأشخاص لديهم بالفعل دعم IoT في شبكتهم، حتى لو لم يدركوا ذلك.
الـ RIoT controller هو ما هو للـ IoT devices كما هو للـ WLAN controllers للـ Wi-Fi – مكان لإدارة والتحكم في أجهزة الـ IoT التي تظهر على شبكتك. بمجرد مزامنة الـ IoT APs مع RIoT، أصبح لدى مسؤولي الشبكة الآن تحكم ورؤية لأجهزتهم الـ IoT التي لم يرها معظمهم من قبل. يمكن التحكم في أجهزة الـ IoT بنفس الطريقة التي يعتاد عليها مسؤولو الـ WLAN على إدارة أجهزتهم الـ Wi-Fi. لدى أجهزة الـ IoT عملية متعددة الخطوات للانضمام إلى الشبكة ويمكن وضعها في VLAN الـ IoT الخاصة بها، تماماً كما هو الحال مع أجهزة الـ Wi-Fi.
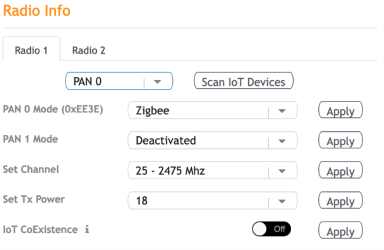 عند الاستعداد، يمكن وضع كل راديو في وضع المسح، وعندما تُكتشف الأجهزة، يمكن إما الموافقة على انضمامها إلى الشبكة أو وضعها في القائمة السوداء، حسب ما هو مناسب لذلك الجهاز.
إذا بدا هذا الإجراء اليدوي مرهقاً، فهناك قدرة على تحميل ملف CSV يحتوي على أجهزة IoT المقصودة لإضافتها إلى قائمة معتمدة مسبقاً. بمجرد اكتشافها، تُضاف تلقائياً إلى وحدة التحكم. أثناء هذه العملية، يمكن أيضاً تعريف العلامات ونقطة وصول IoT المقصودة.
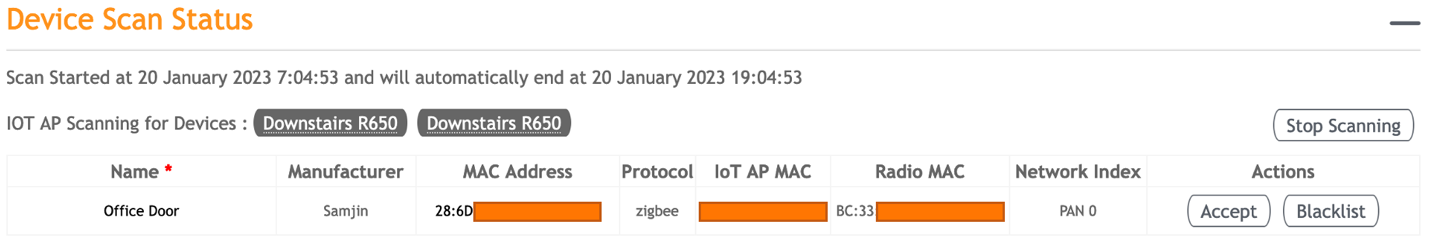
المهم أن نضع في الاعتبار أن الأمان وسهولة التفعيل لا يتوافقان أبدًا. عندما يكون الأمان أولوية، فإن التفعيل والإدارة سيحملان دائمًا تكلفة زمنية معينة. هدفنا هنا ليس إزالة أي عمل من لوحة مسؤولي الشبكة، بل مساعدتهم على إدارته.
كما هو الحال مع أجهزة Wi‑Fi IoT وDPSK، إذا انقطع جهاز عن الاتصال، سيظهر ذلك في لوحة RIoT كغير متصل ويمكن بعد ذلك التحقيق فيه وإزالته/قوائم الحظر من الشبكة إذا لزم الأمر.
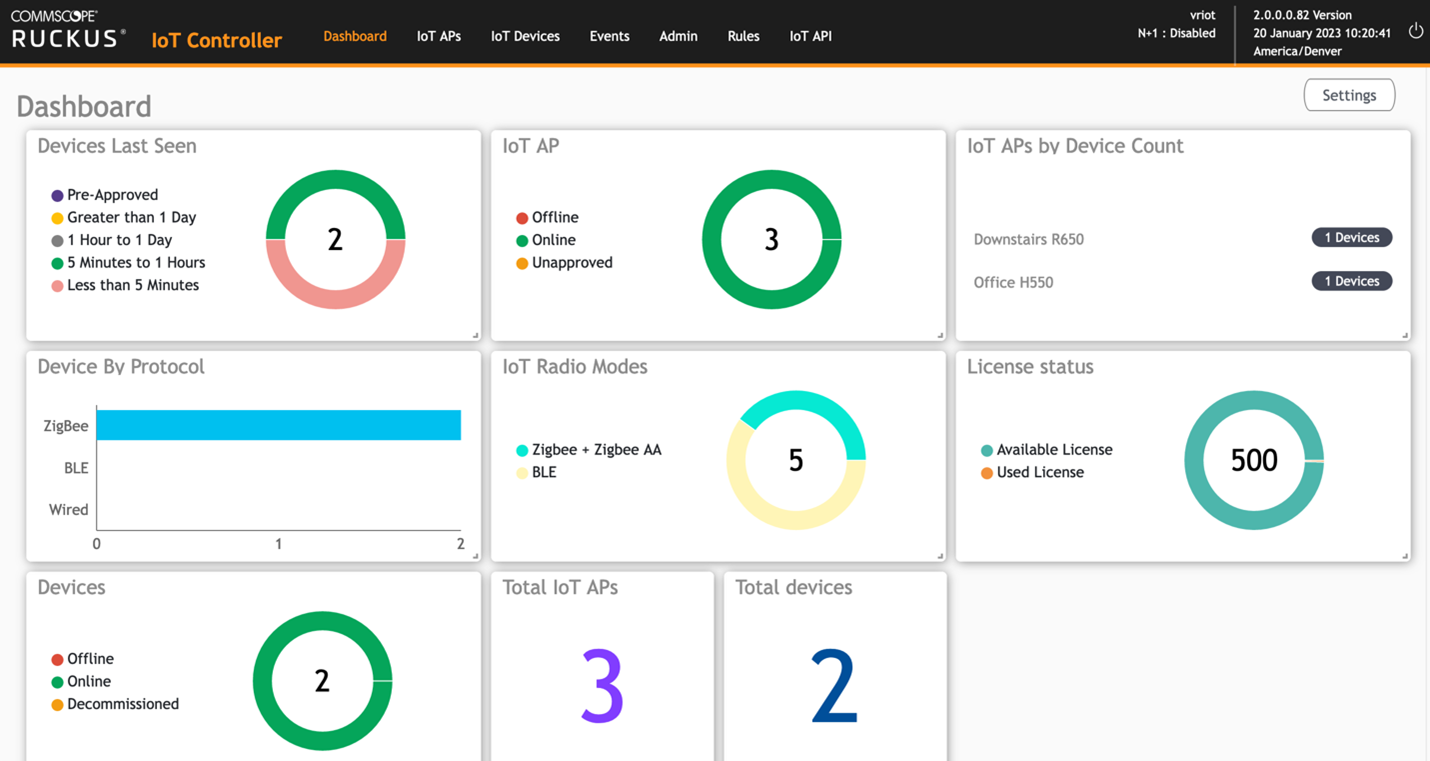
لوحة تحكم RUCKUS IoT Dashboard
أي محترف أمان سيخبرك أن الخطوة الأولى لتأمين شبكتك هي فهم ما هو متصل بشبكتك ثم التحكم في تلك الأجهزة. يقدم RUCKUS IoT Controller التحكم والرؤية التي يريدوها محترفو الأمان، ويحتاجها محترفو الشبكات. من التحكم في الجهاز، إلى إزالته من الشبكة، إلى إدارة VLANs وترقية الكود، يمكن لـ RIoT أن يكون منصة تشغيل تحقق جميع مربعات فريق الأمان.
بينما لا تستطيع RUCKUS Networks التحكم في السوق عندما يتعلق الأمر بالأمان المدمج في أجهزة IoT أو المصنعين لهذه الأجهزة، يمكننا على الأقل مساعدة مشغلي الشبكات على إدارة، والتحكم، وتأمين هذه الأجهزة بمجرد إدخالها في بيئتهم التشغيلية.
الموارد التالية يمكن أن تساعدك على معرفة المزيد عن حلول RUCKUS Networks
- APs مع راديوهات IoT مدمجة
- نقاط وصول جاهزة للـ IoT التي يمكنها استخدام راديو IoT خارجي موصول بمنفذ USB
- منصات RUCKUS Controller مثل SmartZone أو RUCKUS One.
- اتصل بنا
للتعرف على المزيد حول RUCKUS Networks IoT Solution، يمكنك زيارة صفحة المنتج أو اتصل بنا لمساعدة منظمتك على تحقيق الإمكانات الكاملة لما يمكن أن يفعله IoT لك.