نموذج نضوج الثقة الصفرية CISA، الإصدار 2.0، أبريل 2023، الصفحة 7، وكالة الأمن السيبراني والبنية التحتية الأمريكية. متاح على: cisa.gov.
مع تزايد تعقيد التهديدات السيبرانية، يقدم نهج الثقة الصفرية إطارًا قويًا لحماية الأصول الرقمية وتوفير وصول آمن للشبكة. يستكشف هذا المدونة المفاهيم الرئيسية للثقة الصفرية، أركانها الأساسية، وكيف يمكن للوكالات والمنظمات استخدام حلول RUCKUS لتنفيذ هذا النموذج بفعالية لتعزيز وضعها الأمني.
فهم الثقة الصفرية
يمثل Zero Trust فلسفة أمان أساسية تُحدث ثورة في كيفية حماية المؤسسات لشبكاتها وبياناتها. في جوهره، يعمل ZT على مبدأ "لا تثق أبدًا، تحقق دائمًا"، مما يشير إلى انحراف عن النماذج الأمنية التقليدية التي تعتمد بشكل أساسي على دفاعات الحافة. بدلاً من ذلك، يعمل على فرضية أن التهديدات يمكن أن تنشأ من داخل وخارج الشبكة. يفرض هذا النهج التحقق المستمر لهوية وسلامة كل مستخدم وجهاز، ويطبق ضوابط وصول صارمة ويقدم رؤية شاملة عبر الشبكة. ليس منتجًا أو حلًا محددًا بل هو عقلية تُغيّر جذريًا كيفية التعامل مع الأمان في المشهد التهديدي الحديث.
إطار Zero Trust Architecture (ZTA)، المفصل في NIST Special Publication 800-207، يوفر طريقة منظمة لدمج مبادئ ZT في بنية تحتية للشبكة. يهدف ZTA إلى تقليل سطح الهجوم من خلال ضوابط وصول دقيقة ومراقبة مستمرة للأنشطة الشبكية. من خلال الالتزام بهذا الإطار، يمكن للمنظمات اكتشاف وتخفيف التهديدات المحتملة في الوقت الحقيقي، مما يعزز وضعها الأمني العام. تم تصور ZT أصلاً من قبل John Kindervag من Forrester في 2010، ويعتمد على مفاهيم أمان المعلومات المعروفة مثل أقل امتياز، وعدم الإنكار، والدفاع المتعدد الطبقات. يركز على ضوابط وصول صارمة ورصد مستمر لتوفير الأمان وسهولة الاستخدام للمستخدمين النهائيين.
تُظهر RUCKUS Networks كيف يمكن لحلول الشبكات الحديثة التكامل بسلاسة مع وتعزيز ZTAs. من خلال دعم استراتيجيات متعددة البائعين، تمكّن RUCKUS العملاء من الاستفادة من الاستثمارات الحالية مع التكيف مع إطار عمل Zero Trust. لا يعزز هذا النهج فقط الأمان بل يحافظ أيضًا على كفاءة الشبكة ومرونة التشغيل. مع تحول المؤسسات بعيدًا عن نماذج الأمان التقليدية، يتطلب اعتماد ZTA إعادة تكوين معدات الشبكة وعلاقة قوية ومتعاونة مع شركاء الشبكات. من خلال الخبرة والتنفيذ الاستراتيجي، تساعد RUCKUS في التنقل عبر هذا الانتقال، معززة أن Zero Trust ليس مجرد تحول تكنولوجي بل تطور حاسم في استراتيجية الأمن السيبراني.
الأعمدة الخمسة للثقة الصفرية
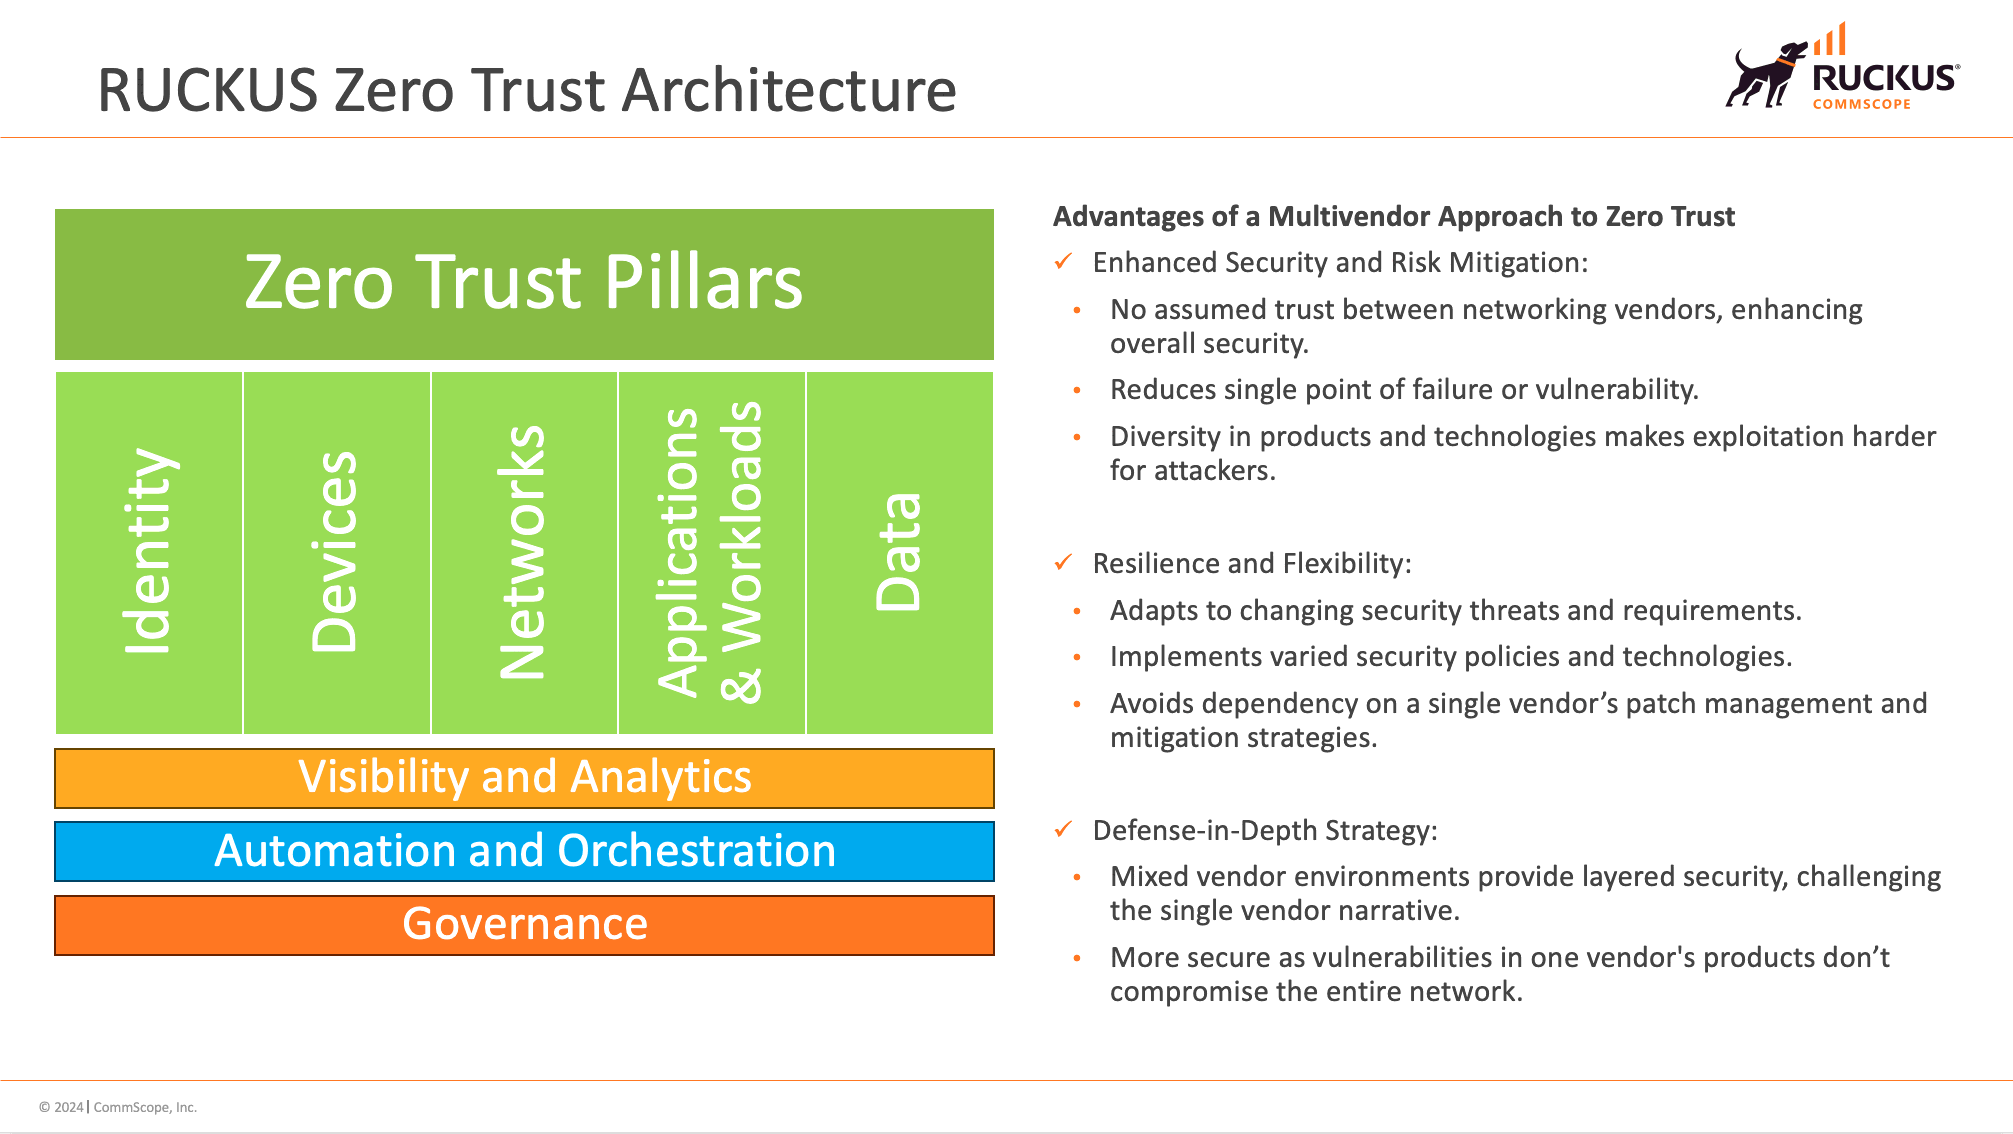
مكوّن حاسم لتبني Zero Trust بنجاح هو فهم وتطبيق "أعمدة Zero Trust الخمسة". تمثل هذه الأعمدة مجالات أساسية يجب على المؤسسات التركيز عليها لتعزيز الأمان والكفاءة التشغيلية. كل عمود مدعوم بقدرات رئيسية تنفذ استراتيجية دفاع شاملة وتسهّل دمج مبادئ Zero Trust بسلاسة في البنية التحتية الحالية.
1. الهوية: يفرض التحقق الصارم والتفويض لكل هوية مستخدم قبل منح الوصول إلى أي موارد.
- النهج التقليدي: التحقق من الهوية على أساس الحافة باستخدام أسماء المستخدمين وكلمات المرور فقط. رؤية محدودة وتقارير ثابتة عن هوية المستخدم وأنماط الوصول:
- نهج الثقة الصفرية: رؤية فورية وتحديثات ديناميكية باستخدام الذكاء الاصطناعي وتعلم الآلة للتحقق المستمر من الهوية وتطبيق السياسات.
- سيناريو النشر: التحقق من الهوية باستخدام المصادقة المستندة إلى الشهادة والمصادقة متعددة العوامل (MFA) لتعزيز الأمان ضد هجمات الاعتماد على بيانات الاعتماد. (اكتشف المزيد عن أنظمة وصول وسياسة RUCKUS.)
2. الأجهزة: تحصن أن جميع الأجهزة التي تتصل بالشبكة مُكوَّنة بأمان، مُدارة، ومراقبة باستمرار للامتثال
- النهج التقليدي: الاعتماد على حماية النقاط الطرفية مع رؤية محدودة للـ BYOD أو الأجهزة غير المُدارة.
- نهج Zero Trust: التحليلات المتقدمة توفر رؤية فورية لصحة وسلوك الجهاز، مما يمكّن الامتثال لسياسات الأمان
- سيناريوهات النشر: تطبيق السياسات من خلال التحقق الآلي من الأجهزة والتحكم في الوصول، مما يوفر أمانًا متسقًا عبر جميع الأجهزة. (اكتشف المزيد عن حلول التحكم وإدارة الشبكة من RUCKUS.)
3. الشبكات: تقسم وتحلل حركة المرور لتقييد الحركة واكتشاف الشذوذ داخل الشبكة.
- النهج التقليدي: التركيز على حركة المرور على الحافة مع رؤية محدودة للأنشطة الداخلية.
- نهج الثقة الصفرية: رؤية شاملة لجميع حركة مرور الشبكة وتجزئة دقيقة لعزل أقسام الشبكة وتطبيق ضوابط وصول صارمة.
- سيناريوهات النشر: تنفيذ التجزئة الدقيقة لمنع الحركة الجانبية للتهديدات وتطبيق وصول الامتياز الأقل لتقليل خطر التهديدات الداخلية. (اكتشف المزيد عن حلول تجزئة الشبكة من RUCKUS.)
4. التطبيقات وأحمال العمل: يضمن وصول التطبيقات، مما يتيح فقط للمستخدمين المصرح لهم التفاعل مع التطبيقات.
- النهج التقليدي: أمان التطبيقات مع حقوق وصول واسعة ومراقبة محدودة.
- نهج الثقة الصفرية: أمان الوصول إلى التطبيقات من خلال ضوابط دقيقة ومراقبة مستمرة، مما يتيح فقط الوصول المصرح به للتطبيقات والمهام الحرجة، والسلوك المتوقع.
- سيناريوهات النشر: تطبيق سياسات أمان محددة للتطبيق ومراقبة تفاعلات المستخدم لاكتشاف وتخفيف التهديدات المحتملة. (اكتشف المزيد عن RUCKUS WAN Gateway.)
5. البيانات: تحمي البيانات الحساسة باستخدام التشفير، وضوابط وصول صارمة، والمراقبة المستمرة لمنع الوصول غير المصرح به وتسرب البيانات.
- النهج التقليدي: أمان بيانات مركزي يركز على البيانات في الراحة، مع تحكم محدود على حركة البيانات والوصول.
- نهج الثقة الصفرية: حماية البيانات من خلال التشفير، ضوابط الوصول، ومراقبة تدفقات البيانات لمنع الوصول غير المصرح به وتسرب البيانات.
- سيناريوهات النشر: تنفيذ استراتيجيات حماية البيانات مثل تشفير المعلومات الحساسة لحماية ضد الاختراقات. (اكتشف المزيد عن شهادات الفدرالية لمنتج RUCKUS.)
رحلتك في ZTA تبدأ مع RUCKUS
في ظل التهديدات السيبرانية المتزايدة، يُعد اعتماد نموذج الثقة الصفرية أمرًا أساسيًا لأمان الشبكة الحديثة. تركز مبادئ ZT على التحقق المستمر والضوابط الصارمة للوصول، مما يعزز الحماية ويقلل من خطر الاختراقات. تم تصميم حلولنا لتتوافق مع هذه المبادئ، مع تقديم تدابير أمان متقدمة تقوي أصولك الرقمية وتساهم في نجاح مؤسستك أو وكالتك المستدام.
يُعد هذا المدونة قطعة مرافقة لندوة RTF، "اتصل بنا." معًا، توفر الندوة والمدونة مقدمة شاملة لمبادئ ZT، مع التأكيد على أهمية حماية شبكتك في مشهد التهديدات المتطور اليوم.
تابعنا لمقالات مرافقة قادمة ستوفر إرشادات عملية لتنفيذ الثقة الصفرية، بما في ذلك دمج تقنيات مثل نظام التسجيل في RUCKUS Cloudpath® و RUCKUS Wan Gateway (RWG) لتعزيز إدارة الهوية، MFA، والتجزئة الدقيقة، فضلاً عن الاستفادة من أدوات مثل RUCKUS AI™ للمراقبة المستمرة وتحسين ممارسات الثقة الصفرية الخاصة بك.
حتى ذلك الحين، اكتشف كيف يمكن لحلول Zero Trust مساعدتك في بناء بنية تحتية شبكية آمنة ومرنة. تحقق من الموارد أدناه للمزيد من المعلومات:
- ورقة موقف RUCKUS للمعمارية الثقة الصفرية (ZTA)
- موقع حلول الأمان لـ RUCKUS
سواء كنت تبدأ رحلتك في Zero Trust أو تبحث عن حلول شبكات لتقليل الكمون داخل ZTA، ستُمكِّنك هذه الموارد، إلى جانب خبرة مهندسي RUCKUS وشركائه، من التنقل بنجاح في هذه التحول الأمني الحاسم.
تقدم مع RUCKUS Networks!
سجّل للحصول على رؤى حصرية من RUCKUS Networks.
© 2024 CommScope, LLC. جميع الحقوق محفوظة. CommScope وشعار CommScope مسجّلان كعلامات تجارية مسجّلة لـ CommScope و/أو الشركات التابعة لها في الولايات المتحدة ودول أخرى. لمزيد من المعلومات حول العلامات التجارية، راجع https://www.commscope.com/trademarks. Wi-Fi هو علامة تجارية لـ Wi‑Fi Alliance. Bluetooth هو علامة تجارية لـ Bluetooth SIG, Inc. Zigbee هو علامة تجارية لـ Connectivity Standards Alliance. جميع أسماء المنتجات والعلامات التجارية والعلامات التجارية المسجّلة هي ملك لأصحابها المعنيين.